Cursor, uno de los editores de código con inteligencia artificial más usados del mundo, confirmó que un atacante publicó en su marketplace una versión falsa de la extensión de Claude Code que instalaba una puerta trasera SSH en los equipos de los desarrolladores. La extensión estuvo disponible unas 11 horas el 29 de octubre de 2026 y, según Cursor, la pudieron recibir hasta 5,000 usuarios.
Lo más interesante no es la extensión, sino cómo llegó ahí: en su actualización del 13 de noviembre, Cursor explicó que todo empezó con una llave de acceso robada en Fireworks AI, uno de sus proveedores de inteligencia artificial. Es un ejemplo de manual de cómo un proveedor de IA puede convertirse en la puerta de entrada a tu empresa.
Qué pasó, paso a paso
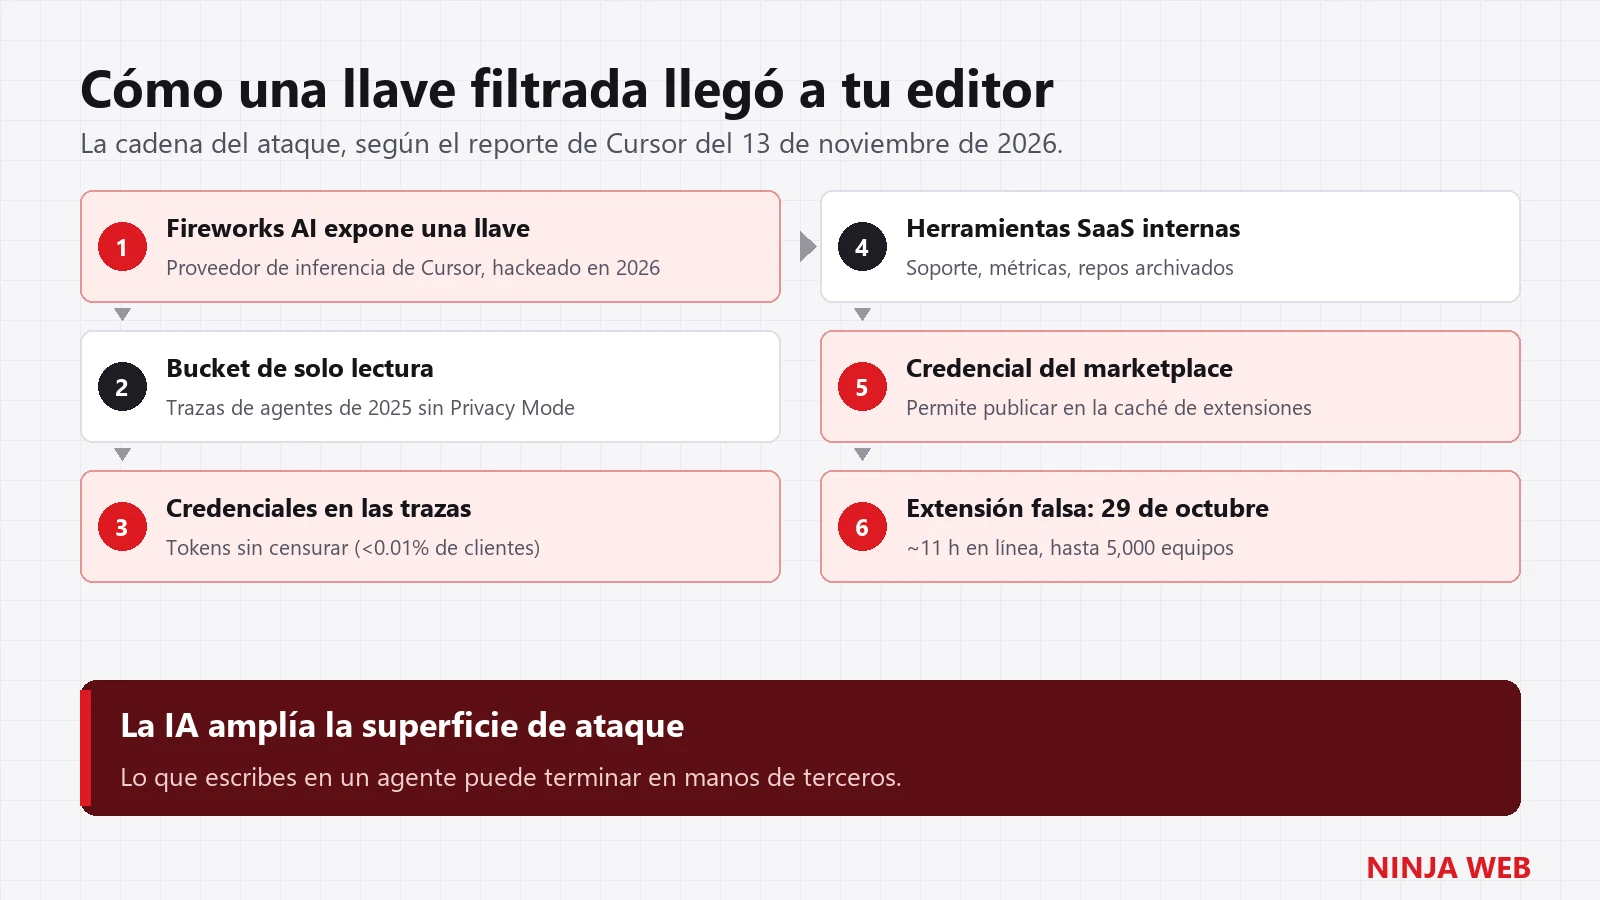
- Una llave expuesta en el proveedor. Cursor había entregado a Fireworks AI una llave de acceso para compartir datos. Fireworks sufrió incidentes de seguridad en 2026 y esa llave quedó expuesta.
- Un bucket de solo lectura… con información valiosa. Con la llave, el atacante copió datos de un almacenamiento que Cursor usaba para compartir información con Fireworks: trazas de sesiones del agente de código, sobre todo de 2025, de usuarios que no tenían activado el Privacy Mode. No necesitó permisos de escritura: el valor estaba en lo que había guardado.
- Credenciales dentro de las conversaciones. Algunas de esas trazas contenían credenciales sin censurar, es decir, contraseñas y tokens que los desarrolladores habían pegado o expuesto mientras trabajaban con el agente. Cursor estima que afectó a menos del 0.01% de sus clientes.
- Movimiento lateral. Con esas credenciales el atacante entró a algunas herramientas SaaS internas de Cursor (soporte, métricas de uso, repositorios archivados que no eran de producción).
- La llave del marketplace. Entre esa información encontró una credencial de Cursor que le permitió publicar en la caché del marketplace de extensiones.
- La extensión falsa. El 29 de octubre, entre las 2:27 a. m. y la 1:35 p. m. (hora del Pacífico), el marketplace de Cursor sirvió las versiones 2.1.312 y 2.1.313 de
Anthropic.claude-codepara macOS y Windows con código malicioso añadido. Usaba el identificador legítimo de la extensión, así que a simple vista era una actualización normal.
¿Qué hacía la extensión maliciosa?
Al abrir Cursor, un pequeño cargador en JavaScript se ejecutaba antes del código real de la extensión y:
- Enviaba datos del equipo al atacante: nombre del equipo y del usuario, sistema operativo, carpetas de trabajo, nombres de variables de entorno, el correo configurado en Git y la IP pública.
- Agregaba la llave SSH del atacante (con el comentario
svc-telemetry) al archivoauthorized_keys. - Intentaba activar el servidor SSH y abrir un túnel inverso hacia un servidor del atacante, para entrar al equipo aunque estuviera detrás de un firewall.
- Se quedaba a vivir en el equipo: un LaunchAgent en macOS o una tarea programada en Windows que reintentaba la conexión cada 60 segundos.
Cursor aclara que activar SSH requiere permisos de administrador y probablemente falló en la mayoría de los equipos, y que el servidor del atacante ya está fuera de línea. Pero también advierte que la llave, la persistencia y el envío de datos sí se ejecutaron, y que desinstalar la extensión no basta: los scripts de persistencia siguen corriendo por su cuenta.
Qué NO se vio afectado
- Anthropic no fue hackeada. La extensión falsa no fue desarrollada por Anthropic y no es una vulnerabilidad de Claude Code.
- Según Microsoft Threat Intelligence, el paquete malicioso nunca se publicó en el Visual Studio Marketplace de Microsoft ni en el paquete npm
@anthropic-ai/claude-code. Tampoco en Open VSX. - Cursor dice que no se vieron comprometidos el código de los clientes, los datos en Privacy Mode, la aplicación de Cursor ni sus actualizaciones oficiales (no se expusieron llaves de firma), ni otras extensiones del marketplace.
¿Estoy afectado? Cómo revisarlo
Te afecta si instalaste o actualizaste la extensión de Claude Code dentro de Cursor en macOS o Windows el 29 de octubre. Si usas Claude Code en la terminal o en VS Code, no.
- Busca la llave del atacante. En macOS o Linux:
En Windows (PowerShell):grep -s svc-telemetry ~/.ssh/authorized_keys && echo "AFECTADO"
Si apareceSelect-String -Pattern svc-telemetry -Path "$HOME\.ssh\authorized_keys","C:\ProgramData\ssh\administrators_authorized_keys" -ErrorAction SilentlyContinuesvc-telemetry, el equipo está comprometido. - Revisa la versión instalada (la herramienta de línea de comandos de Cursor acepta las mismas opciones que la de VS Code):
Que hoy tengas otra versión no descarta que hayas tenido la 2.1.312 o 2.1.313 ese día: la llave SSH es la mejor señal.cursor --list-extensions --show-versions | grep -i claude-code - Busca estos rastros en el equipo y en tus herramientas de seguridad (EDR, firewall, proxy):
Sistema Rastros que deja la extensión maliciosa Todos Llave SSH con el comentario svc-telemetryenauthorized_keys; conexiones a134.209.82.225(puertos 22 y 8099)macOS ~/Library/LaunchAgents/com.apple.sysmond.plist,~/.config/.smt,~/.config/.smtk, archivos.stk_*en$TMPDIRWindows Tarea programada SysMon(corre como SYSTEM),%USERPROFILE%\.config\smt.cmd,sysmon.cmden la carpeta Inicio, archivos.stk_*en%TEMP%Linux Entrada de cron @rebootque ejecuta~/.config/.smt, archivos/tmp/.stk_*
Si encontraste la llave: qué hacer
- Aísla el equipo de la red antes de seguir.
- Conserva una copia de los archivos sospechosos si vas a hacer un análisis forense.
- Ejecuta los scripts oficiales de limpieza que publicó Cursor en su aviso (uno para macOS y otro para Windows). Eliminan la extensión, la persistencia, los túneles y la llave del atacante, y avisan si queda algo.
- Rota todas las credenciales a las que se podía llegar desde ese equipo: llaves SSH, tokens de GitHub o GitLab, llaves de la nube (AWS, Azure, Google Cloud), llaves de APIs de IA, archivos
.env, sesiones del navegador. Hazlo desde otro equipo de confianza. - Evalúa reinstalar el sistema si hay señales de que el atacante llegó a usar la puerta trasera.
La lección para cualquier empresa que usa IA
Este incidente no empezó con un virus ni con un correo de phishing. Empezó con lo que los desarrolladores escribieron en un agente de IA: conversaciones guardadas, compartidas con un proveedor y que contenían contraseñas. Tres cosas que conviene aplicar ya:
- Nunca pegues secretos en un chat o agente de IA. Usa variables de entorno o un gestor de secretos, y activa los modos de privacidad que ofrezca la herramienta (en Cursor, Privacy Mode).
- Pregunta a tus proveedores de IA qué guardan, con quién lo comparten y por cuánto tiempo. Cada proveedor intermedio es un eslabón más en tu cadena de suministro.
- Escanea secretos en tus repositorios y registros, y rota credenciales de forma periódica. Una contraseña que ya no sirve no vale nada si se filtra.
Es la misma lógica del ataque a Optimizely que analizamos hace unos días: hoy los atacantes no van directo contra ti, sino contra las herramientas en las que confías.
Preguntas frecuentes
¿Claude Code es seguro?
Sí. Anthropic no fue vulnerada y la extensión oficial en el Visual Studio Marketplace y en npm nunca tuvo el código malicioso. El problema fue una copia alterada distribuida desde el marketplace de Cursor.
¿Qué versiones estaban infectadas?
Las versiones 2.1.312 y 2.1.313 de Anthropic.claude-code descargadas del marketplace de Cursor para macOS y Windows entre las 2:27 a. m. y la 1:35 p. m. (hora del Pacífico) del 29 de octubre de 2026.
¿Basta con desinstalar la extensión?
No. La extensión deja scripts de persistencia y una llave SSH que siguen activos aunque la quites. Hay que limpiar el equipo y rotar credenciales.
¿Cuántas personas se vieron afectadas?
Cursor calcula que como máximo 5,000 usuarios pudieron recibir la versión maliciosa. Es un máximo estimado, no la cifra de equipos comprometidos confirmados.
¿Tu equipo usa IA para programar?
En NINJA WEB ayudamos a empresas a adoptar inteligencia artificial de forma segura: políticas de uso, manejo de secretos, revisión de proveedores y respuesta a incidentes. Conoce también nuestro servicio de ciberseguridad o escríbenos si necesitas revisar tus equipos.
Fuentes: Cursor (aviso del 29 de octubre), Cursor (actualización del 13 de noviembre), SecurityWeek, GitGuardian, GCN.