El 18 de noviembre de 2026, F5 publicó un parche de emergencia para nginx, el servidor web y proxy inverso que atiende una enorme parte de los sitios de internet. Corrige cinco vulnerabilidades críticas que la firma Xint bautizó como NGINX2Root: cada una permite ejecutar código de forma remota y sin iniciar sesión en el servidor, y la más grave (CVE-2026-123007) estuvo escondida en el código de HTTP/2 durante más de 10 años.
Si tu sitio web, tu tienda en línea o tus APIs están detrás de nginx (directamente, en un contenedor Docker, en un balanceador o en un Ingress de Kubernetes), hoy toca revisar. Te explicamos qué pasó, cómo saber si estás expuesto y qué hacer aunque no puedas actualizar de inmediato.
¿Qué es NGINX2Root?
Es el nombre que Xint (empresa del grupo Theori) dio a un conjunto de seis fallas: cinco en nginx y una en el kernel de Linux. Funciona en dos pasos:
- Entrar: el atacante envía tráfico manipulado a nginx y aprovecha uno de los cinco errores de memoria para ejecutar comandos con los permisos del proceso worker de nginx. No necesita usuario ni contraseña.
- Escalar a root: luego usa una falla todavía sin parche en el subsistema SCTP del kernel de Linux para convertirse en administrador del servidor. En sus pruebas, Xint logró incluso escapar de un contenedor Docker que corría nginx.
F5 califica las cinco fallas de nginx con 9.2 (crítica) en CVSS 4.0. En la misma actualización corrigió otras cinco vulnerabilidades de menor gravedad, entre ellas un bucle infinito con TLS 1.3 (CVE-2026-118899, 8.7) que puede tumbar el servicio.
Las 5 vulnerabilidades críticas
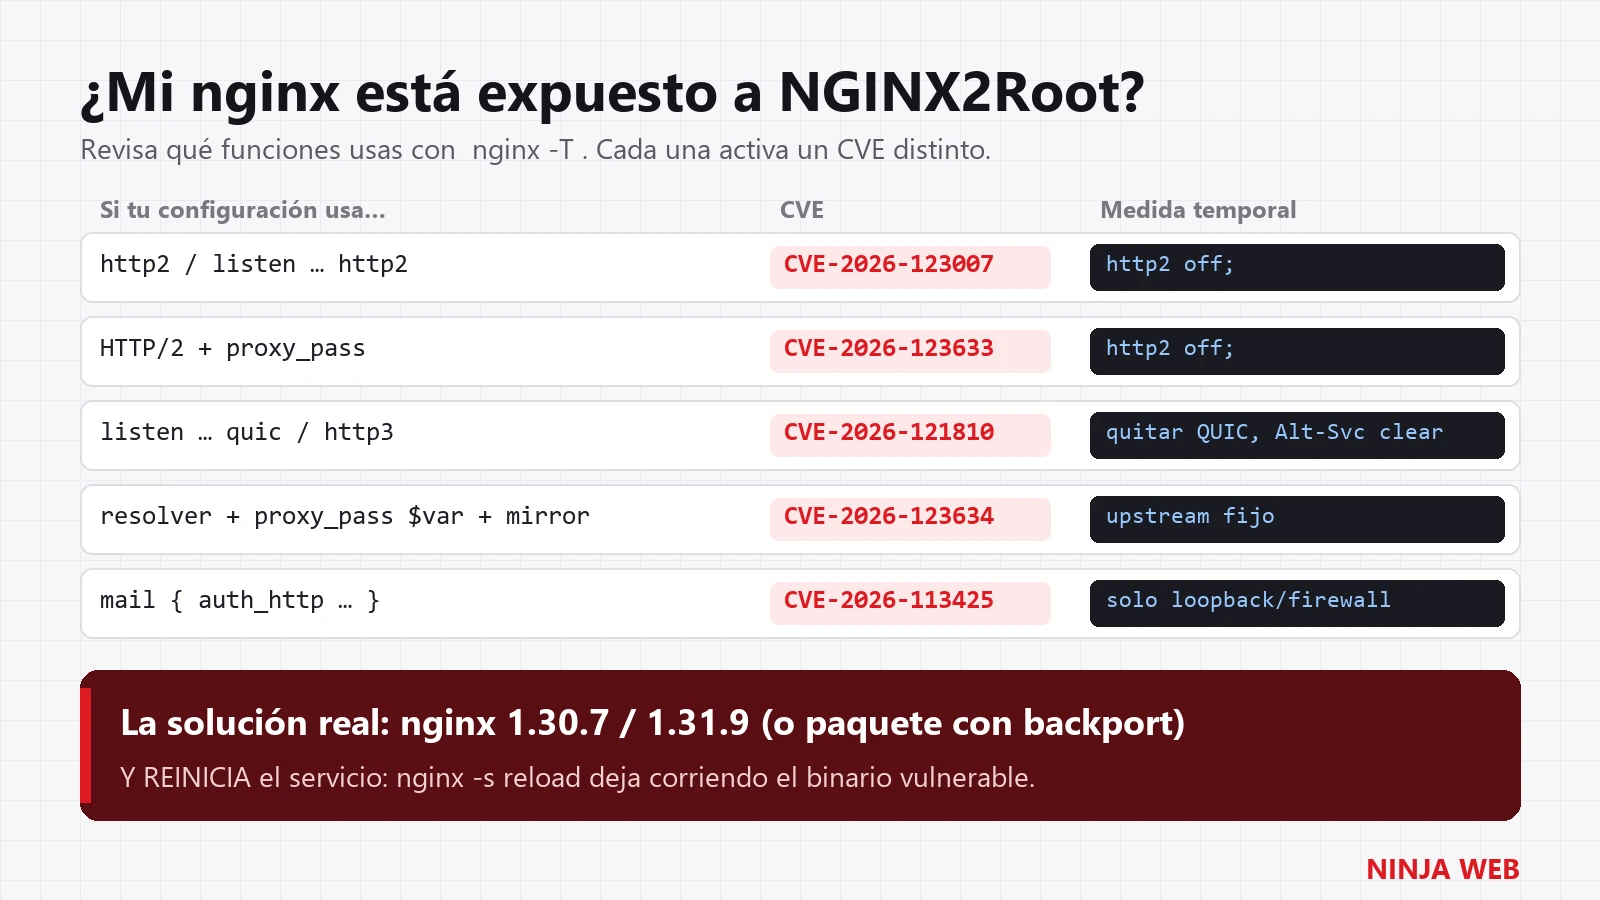
No todas afectan a todos: cada una depende de qué funciones de nginx tengas activadas.
| CVE | Dónde está el error | Te afecta si… | Presente desde |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2 (control de flujo) | tienes HTTP/2 activo | 1.9.5 (2015) |
| CVE-2026-123633 | HTTP/2 (use-after-free) | HTTP/2 + nginx como proxy inverso (proxy_pass) | 1.19.7 |
| CVE-2026-121810 | HTTP/3 / QUIC | tienes listeners quic con proxy a un backend | 1.25.0 |
| CVE-2026-123634 | Resolver DNS | usas resolver, proxy_pass con variables y mirror o SSI | 0.6.18 |
| CVE-2026-113425 | Proxy de correo | usas el módulo mail con auth_http | 0.5.33 |
La más peligrosa es CVE-2026-123007, porque HTTP/2 viene activado en la mayoría de los sitios con HTTPS. Afecta a todas las versiones de nginx open source desde la 1.9.5 hasta la 1.31.8.
¿Se está explotando?
Al 18 de noviembre no hay reportes de ataques reales y ninguna de las fallas está en el catálogo de vulnerabilidades explotadas de CISA (KEV). Pero el reloj ya corre:
- Rapid7 publicó en GitHub una prueba de concepto completa de CVE-2026-123007 que logra ejecución remota de código contra nginx 1.31.8 en Docker. Requiere condiciones exigentes (procesador x86-64, mucho tráfico HTTP/2 y una conexión rápida), pero ya es pública.
- Wiz y Xint confirmaron tener exploits funcionales, aunque no los han publicado.
- Xint asegura que encontró cuatro de las cinco fallas con un escaneo automatizado con IA. Igual que con Java4Shell la semana pasada, el tiempo entre «se publica la falla» y «alguien la explota» se está acortando.
¿Cómo saber si mi servidor está afectado?
- Revisa la versión y las funciones que usas:
Si la versión es anterior a 1.30.7 (estable) o 1.31.9 (mainline) y aparece alguna de esas palabras, estás expuesto.nginx -v nginx -T 2>/dev/null | grep -nE 'http2|quic|http3|resolver|mirror|auth_http' - Ojo con los paquetes de Linux: Debian, Ubuntu, Red Hat y otras distribuciones aplican el parche sin cambiar el número de versión que muestra
nginx -v. Compara la versión completa del paquete (dpkg -l nginxorpm -q nginx) con el aviso de seguridad de tu distribución. Al 18 de noviembre, Alpine ya tenía la corrección; Debian, Ubuntu y OpenResty todavía no. - No olvides los contenedores: revisa cada imagen que trae nginx (sitios web, proxies, Ingress de Kubernetes, paneles de proveedores) con
docker exec <contenedor> nginx -v. Actualizar el servidor no actualiza el nginx que vive dentro de una imagen.
Versiones corregidas
| Producto | Versión corregida |
|---|---|
| nginx open source, rama estable | 1.30.7 |
| nginx open source, rama mainline | 1.31.9 |
| NGINX Plus | 37.0.8.1 (LTS) y 37.3.0.1 |
| nginx 1.29 o anterior / NGINX Plus R33–R36 | Sin parche: hay que migrar a una versión soportada |
La versión 1.31.9 además rechaza algunas peticiones mal formadas que antes aceptaba, lo que podría afectar a clientes antiguos. Si buscas el cambio más conservador, usa la rama estable 1.30.7.
Qué hacer hoy: plan en 5 pasos
- Haz inventario de todo nginx: servidores, contenedores, balanceadores, Ingress de Kubernetes y equipos de proveedores. Empieza por lo expuesto a internet.
- Actualiza a 1.30.7 o 1.31.9 (o al paquete corregido de tu distribución). En Docker, reconstruye con la imagen base nueva y vuelve a crear el contenedor.
- Reinicia, no solo recargues.
nginx -s reloadaplica la configuración nueva, pero el binario vulnerable sigue corriendo y las conexiones HTTP/2 abiertas se quedan en los procesos viejos. Usasystemctl restart nginxo recrea el contenedor. - Si no puedes actualizar hoy, desactiva lo que no necesites:
Desactivar HTTP/2 bloquea las dos fallas de HTTP/2 (los visitantes pasan a HTTP/1.1, sin romper el sitio, pero sí rompe servicios gRPC). No protege contra las otras tres: para esas, quita los listenersserver { listen 443 ssl; http2 off; # nginx 1.25.1 o superior ... }quicy envíaAlt-Svc: clear, cambiaproxy_passcon variables por unupstreamfijo y limita el proxy de correo a loopback o IPs de confianza. Para comprobar desde fuera que HTTP/2 quedó apagado:
Si respondeopenssl s_client -connect tudominio.com:443 -servername tudominio.com -alpn h2 &1 | grep ALPNNo ALPN negotiated, HTTP/2 está desactivado en ese puerto. - Cierra la puerta a root. La falla de SCTP del kernel aún no tiene parche. Si tus servidores no usan SCTP (casi ningún sitio web lo usa), bloquea el módulo:
Esto evita que se cargue, pero no lo descarga si ya está activo; en ese caso, reinicia el servidor.echo 'install sctp /bin/false' | sudo tee /etc/modprobe.d/disable-sctp.conf
Para detectar intentos de ataque, Xint recomienda vigilar procesos worker de nginx que terminan de forma anormal o que ejecutan comandos (execve), y conexiones HTTP/2 con volúmenes de tráfico fuera de lo normal. El ataque puede dejar muy poco rastro en el access log.
¿Y si mi sitio está en un hosting o en la nube?
Si usas un hosting administrado, una plataforma como Cloudflare o un balanceador de tu proveedor de nube, es posible que el nginx expuesto a internet no sea tuyo. Aun así, tu servidor puede tener su propio nginx detrás. Pregunta a tu proveedor o a tu equipo de TI: «¿Usamos nginx en algún punto y ya está actualizado a 1.30.7, 1.31.9 o al paquete corregido?». Si administran servidores por ti, pide la confirmación por escrito.
Preguntas frecuentes
¿Qué versiones de nginx están afectadas por CVE-2026-123007?
Todas las versiones de nginx open source desde la 1.9.5 hasta la 1.31.8 con HTTP/2 activado. Está corregida en 1.30.7 y 1.31.9.
¿Basta con desactivar HTTP/2?
No. Desactivar HTTP/2 detiene dos de las cinco fallas críticas, pero no las de HTTP/3, el resolver DNS ni el proxy de correo. Es una medida temporal; la solución es actualizar.
¿Afecta a Apache, IIS o LiteSpeed?
No. NGINX2Root es exclusivo de nginx y de productos basados en él, como NGINX Plus, OpenResty y muchos Ingress de Kubernetes. La falla del kernel de Linux sí afecta a cualquier servidor Linux, pero por sí sola necesita que el atacante ya esté dentro.
¿Por qué se llama NGINX2Root?
Porque la cadena completa lleva de nginx a «root», el usuario con control total del servidor. F5 y nginx.org no usan ese nombre: identifican cada falla por su número CVE.
¿Necesitas ayuda para revisar tus servidores?
En NINJA WEB administramos servidores y contenedores con nginx, aplicamos parches sin detener tu operación y revisamos configuraciones de seguridad. Conoce nuestro servicio de ciberseguridad o escríbenos y verificamos juntos si estás expuesto a NGINX2Root.
Fuentes: Xint, Tenable, Qualys, Atlas, Cycode, The Hacker News. Lee también: Java4Shell (CVE-2026-114938): la vulnerabilidad crítica de Java y cómo protegerte.