El 17 de noviembre de 2026 se publicó Java4Shell (CVE-2026-114938), una vulnerabilidad en la máquina virtual de Java que permite a un atacante ejecutar código de forma remota y sin iniciar sesión en servidores que corren aplicaciones tan comunes como Jenkins, Jira, Confluence o Keycloak. El mismo día, la agencia de ciberseguridad de Estados Unidos (CISA) emitió una alerta pidiendo parchear de inmediato.
El nombre recuerda a Log4Shell, la falla de Log4j que en 2021 obligó a medio mundo a actualizar a toda prisa. Java4Shell no es igual de universal, pero el mensaje es el mismo: si tu empresa usa software hecho en Java, hoy toca revisar. Te explicamos qué es, cómo saber si estás afectado en 3 pasos y qué hacer, aunque no puedas actualizar todavía.
¿Qué es Java4Shell (CVE-2026-114938)?
Es un error de corrupción de memoria en el decodificador Base64 de Java (java.util.Base64), la función que convierte texto codificado en datos. Base64 está en todas partes: tokens de inicio de sesión, cabeceras HTTP, certificados, archivos adjuntos, APIs.
Para ir más rápido, la máquina virtual HotSpot usa una versión de ese decodificador escrita a mano en ensamblador que aprovecha las instrucciones AVX-512 VBMI de los procesadores modernos. Según Qualys, una entrada malformada muy corta hace que ese código escriba 62 bytes fuera del espacio de memoria reservado antes de que Java la rechace. Los investigadores indican que basta con algo como 64 letras «A» seguidas de un signo «=».
Con eso un atacante puede:
- Ejecutar código en el servidor (tomar control de la aplicación).
- Leer memoria de Java, donde puede haber llaves, tokens o datos personales.
- Tumbar la aplicación provocando que la JVM se caiga.
Además, no solo afecta a servidores: los investigadores describen un ataque contra clientes Java que se conectan por TLS a un servidor malicioso.
¿Quién la descubrió y qué tan grave es?
La encontró la firma Calif (investigador Quang Luong) mientras auditaba el código interno de OpenJDK con ayuda de inteligencia artificial: aseguran que hallaron el error en una hora y tuvieron un primer exploit funcional unas dos horas después, con menos de 200 dólares de costo en IA. Es un recordatorio de que los atacantes también usan IA y que el tiempo entre «se publica la falla» y «alguien la explota» se está acortando.
Sobre la gravedad hay dos números: Calif la califica 9.2 (crítica) con CVSS 4.0 y Oracle 8.1 (alta) con CVSS 3.1. Para efectos prácticos: trátala como crítica en cualquier sistema expuesto a internet.
Al 17 de noviembre no hay confirmación pública de explotación activa. Sin embargo, el disparador, la causa y la técnica ya son públicos, y existe una prueba de concepto de la corrupción de memoria. Calif retuvo los exploits específicos para cada producto para dar tiempo a parchear.
¿Qué aplicaciones están en riesgo?
Los investigadores lograron ejecución remota de código en configuraciones por defecto de:
- Sin autenticación: Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins y PingFederate.
- Con un usuario autenticado: Apache Kafka, Apache Solr, Elasticsearch, Gerrit y Spinnaker.
- También explotaron aplicaciones de ejemplo hechas con Spring Boot y Apache Struts, así que el software a la medida en Java también puede estar expuesto.
La lista no es completa. Muchos productos traen su propio Java incluido (en el instalador o en la imagen Docker) y ese Java no se actualiza con los parches del sistema operativo.
¿Cómo saber si mi servidor es vulnerable?
Deben cumplirse tres condiciones a la vez:
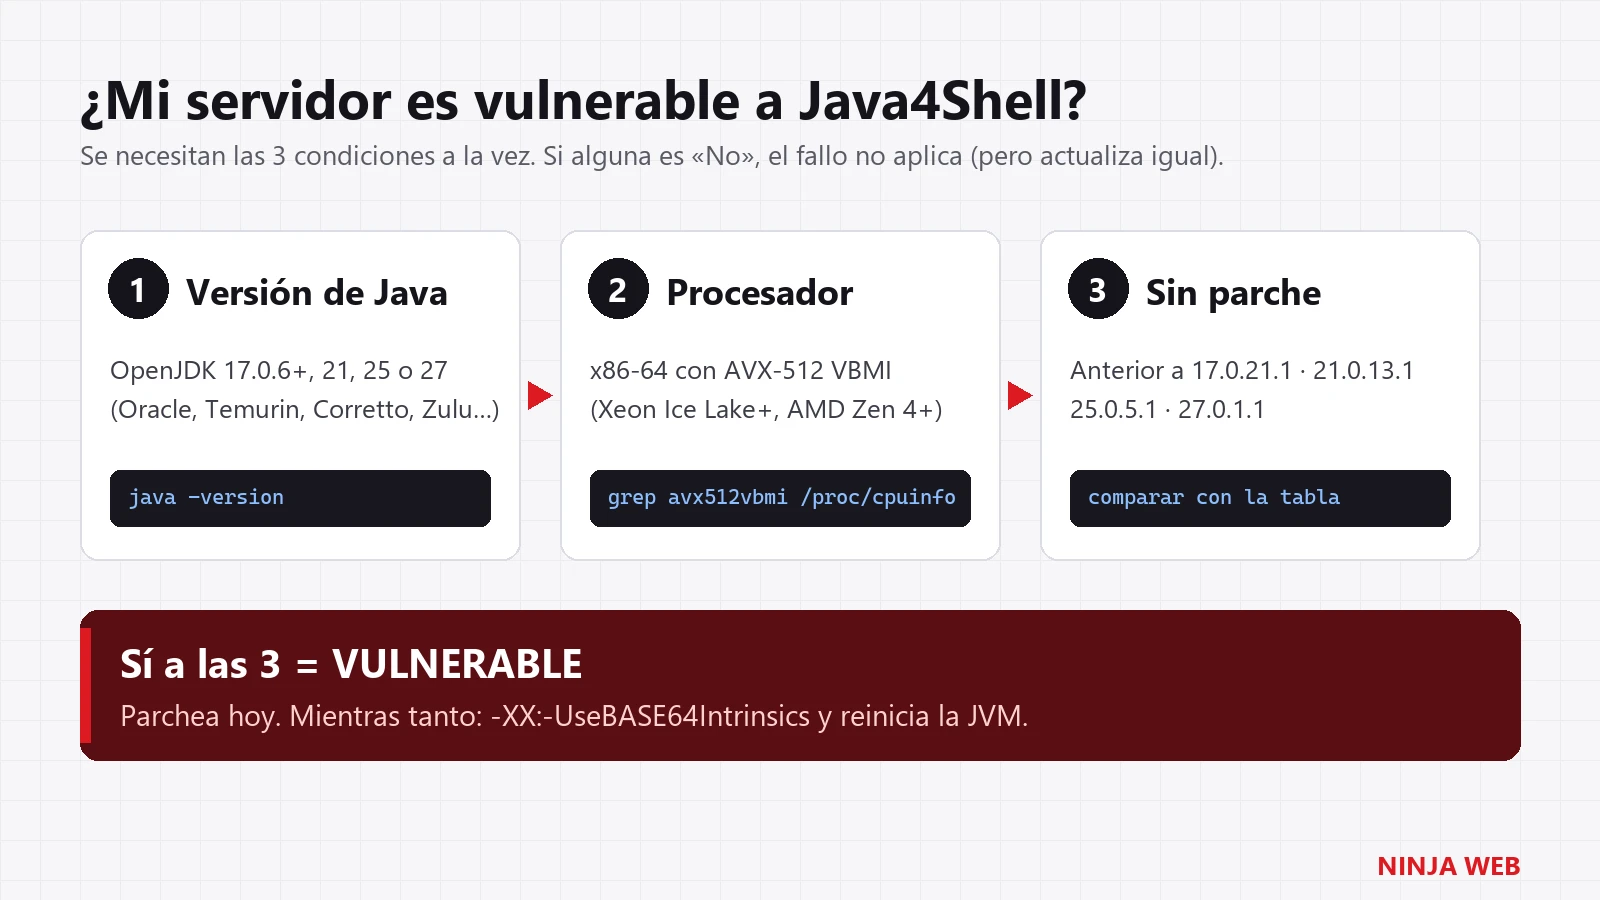
- Versión de Java: OpenJDK 17.0.6 o superior, Java 21, 25 o 27. Incluye todas las distribuciones basadas en OpenJDK: Oracle Java SE, Eclipse Temurin, Amazon Corretto, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, Red Hat OpenJDK, SapMachine y GraalVM. Revísalo con
java -version. - Procesador: x86-64 con soporte AVX-512 VBMI, por ejemplo Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids o Granite Rapids, y AMD EPYC o Ryzen Zen 4 y posteriores. Los servidores ARM64 (como AWS Graviton) no están afectados. En Linux, si este comando muestra las cuatro banderas, el procesador califica:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$' - Sin parche: la versión es anterior a la corregida (ver tabla).
Ojo: que hoy tu servidor no tenga AVX-512 VBMI no significa que estés a salvo para siempre. En la nube, una máquina virtual puede moverse a hardware más nuevo al reiniciarse. Usa la verificación del procesador para priorizar, no para descartar el parche.
Versiones corregidas
Oracle publicó las correcciones el 17 de noviembre en su actualización crítica de seguridad de noviembre de 2026:
| Línea de Java | Versiones afectadas | Versión corregida |
|---|---|---|
| Java 17 | 17.0.6 en adelante | 17.0.21.1 |
| Java 21 | todas las anteriores al parche | 21.0.13.1 |
| Java 25 | todas las anteriores al parche | 25.0.5.1 |
| Java 27 | todas las anteriores al parche | 27.0.1.1 |
| Java 8 Enterprise Performance Pack | 8u511b33-perf | 8u513-perf |
| Java 8 y 11 estándar | No afectadas | — |
Amazon Corretto 17.0.21.1.2 ya incluye la corrección. Las demás distribuciones (Temurin, Zulu, Microsoft, Red Hat, etc.) publican en sus propios tiempos: revisa el aviso de tu proveedor.
Qué hacer hoy: plan en 5 pasos
- Haz inventario de todo Java. No solo el instalado en el servidor: también el que viene dentro de aplicaciones, imágenes Docker y equipos (appliances). CISA advierte que muchos no aparecen en los inventarios de software.
- Prioriza lo expuesto a internet. Empieza por Jenkins, Jira, Confluence, Keycloak, Artifactory, portales y APIs públicas.
- Actualiza Java a la versión corregida de tu distribución y reinicia los servicios. Si usas contenedores, reconstruye las imágenes con la nueva imagen base.
- Si no puedes actualizar hoy, aplica la mitigación temporal y reinicia la JVM:
Desactiva el decodificador acelerado donde vive el error y Java usa el decodificador normal. Puede bajar el rendimiento si tu aplicación procesa mucho Base64, así que pruébalo primero. La alternativa-XX:-UseBASE64Intrinsics-XX:UseAVX=2también funciona, pero solo en Intel y AMD: en ARM la JVM no arranca con esa opción. Ninguna de las dos reemplaza el parche. - Vigila señales de ataque: caídas o reinicios inesperados de la JVM, procesos Java que abren una terminal (shell) o hacen conexiones salientes nuevas, y versiones de Java que no estaban en tu inventario.
Un detalle importante: según Qualys, un proxy inverso o un firewall de aplicaciones no es una mitigación general en este caso, y limitar el tamaño de las entradas tampoco basta, porque la entrada maliciosa es muy corta. La defensa real es actualizar.
¿Y si mi empresa no programa en Java?
Puede que igual lo uses sin saberlo. Java está detrás de muchos sistemas contables, ERPs, herramientas de desarrollo, servidores de autenticación, buscadores internos y paneles de proveedores. Pregunta a tu equipo de TI o a tus proveedores de software: «¿Este sistema usa Java 17 o superior y ya aplicaron el parche de noviembre?». Si administran servidores por ti, pide la confirmación por escrito.
Preguntas frecuentes
¿Java4Shell afecta a Java 8 u 11?
Las versiones estándar de Java 8 y 11 no están afectadas, porque el código vulnerable llegó en OpenJDK 17.0.6. La excepción es Oracle Java SE 8 Enterprise Performance Pack (8u511b33-perf), que se corrige en 8u513-perf.
¿Afecta a mi computadora personal?
El riesgo principal está en servidores, pero un cliente Java vulnerable que se conecta a un servidor malicioso también puede ser atacado. Si tienes Java 17 o superior instalado en tu equipo, actualízalo.
¿Se está explotando Java4Shell?
Al 17 de noviembre de 2026 no hay confirmación pública de ataques reales, pero los detalles técnicos ya circulan y no conviene esperar.
¿Es lo mismo que Log4Shell?
No. Log4Shell (2021) era una falla en la librería Log4j; Java4Shell está en la propia máquina virtual de Java y solo en procesadores con AVX-512 VBMI. Se parecen en el impacto: ejecución remota de código sin autenticación en software muy usado.
¿Necesitas ayuda para revisar tus servidores?
En NINJA WEB hacemos inventario de dependencias y contenedores, escaneo de vulnerabilidades y aplicación de parches sin detener tu operación. Conoce nuestro servicio de ciberseguridad o escríbenos y revisamos juntos si estás expuesto a Java4Shell.
Fuentes: CISA, Oracle Critical Security Patch Update (noviembre 2026), Qualys, BleepingComputer, Rapid7. Lee también: Malware en Optimizely: qué pasó y cómo proteger tu sitio web.