El 16 de noviembre de 2026 se confirmó uno de los ataques a la cadena de suministro web más grandes del año: malware en Optimizely, la plataforma de pruebas A/B que usan miles de marcas, se sirvió durante horas a los visitantes de 178 organizaciones, entre ellas Zoom, BBC, CNN, HSBC, IKEA, GitLab y Ledger. El código robaba criptomonedas, datos de tarjetas, cookies y hasta intentaba infectar iPhones.
Lo más inquietante: ninguno de esos sitios fue hackeado directamente. Bastó con comprometer un script de terceros que todos cargaban con total confianza. En este artículo te explicamos qué pasó, por qué afecta también a pymes en El Salvador y Latinoamérica, y qué medidas concretas evitan que algo así llegue a tu sitio.
¿Qué pasó con Optimizely?
Optimizely Web funciona con un fragmento de JavaScript (snippet) que cada cliente pega en su sitio y que se descarga desde cdn.optimizely.com. Ese archivo incluye un campo llamado Project JavaScript, código personalizado que se ejecuta en todas las páginas.
Según la investigación publicada por Report URI, un atacante logró escribir código malicioso en ese campo para cientos de proyectos de distintos clientes. El CDN no fue envenenado: simplemente entregó lo que tenía guardado. Algunos medios reportan que Optimizely atribuyó el acceso a una falla en su flujo de registro de cuentas; al momento de escribir esto, los detalles oficiales todavía son limitados.
Cronología del ataque (16 de noviembre, hora UTC)
- 04:21 – primera inyección detectada (BBC).
- 08:10 – aparece la primera versión del script
track.jsque reemplaza direcciones de criptomonedas. - 13:43 – el atacante agrega un skimmer de tarjetas.
- 17:13 – se inyectan exploits para iPhone con iOS 18.6 o anterior.
- 19:24 – un barrido encuentra 186 de 1,611 snippets infectados.
- 21:52 – tras la limpieza masiva, solo queda 1 snippet infectado.
El código malicioso se recompiló 26 veces en un solo día. El atacante ajustaba su arma en tiempo real mientras millones de personas navegaban esos sitios.
Qué hacía el malware
- Cambiaba direcciones de criptomonedas (Bitcoin, Ethereum, TRON, Solana y otras) en el texto, formularios, enlaces y portapapeles. Quien copiaba una dirección terminaba enviando fondos al atacante.
- Robaba tarjetas de crédito: número, vencimiento y CVV de los formularios de pago propios del sitio. Los pagos en iframes alojados (Stripe, Adyen) quedaron fuera de su alcance.
- Robaba cookies y capturas de pantalla de lo que veía el visitante, incluidas cookies de sesión sin la bandera
HttpOnly. - Atacaba iPhones y iPads con kits de exploits ocultos en un iframe. Un síntoma visible: la página se recargaba cada 60 segundos.
Por qué esto también importa a tu empresa
Tal vez no uses Optimizely, pero casi seguro tu sitio carga scripts de terceros: chat en vivo, píxeles de publicidad, mapas de calor, widgets de reseñas, analítica, botones sociales. Cada uno de esos scripts tiene el mismo poder que tu propio código: puede leer formularios, cambiar textos y enviar datos a cualquier servidor.
Esto es un ataque a la cadena de suministro web, y es exactamente el tipo de riesgo que normas como PCI DSS 4.0 (requisitos 6.4.3 y 11.6.1) obligan a controlar en cualquier página de pago: inventario de scripts, justificación de cada uno y detección de cambios no autorizados.
La defensa que sí funcionó: Content Security Policy
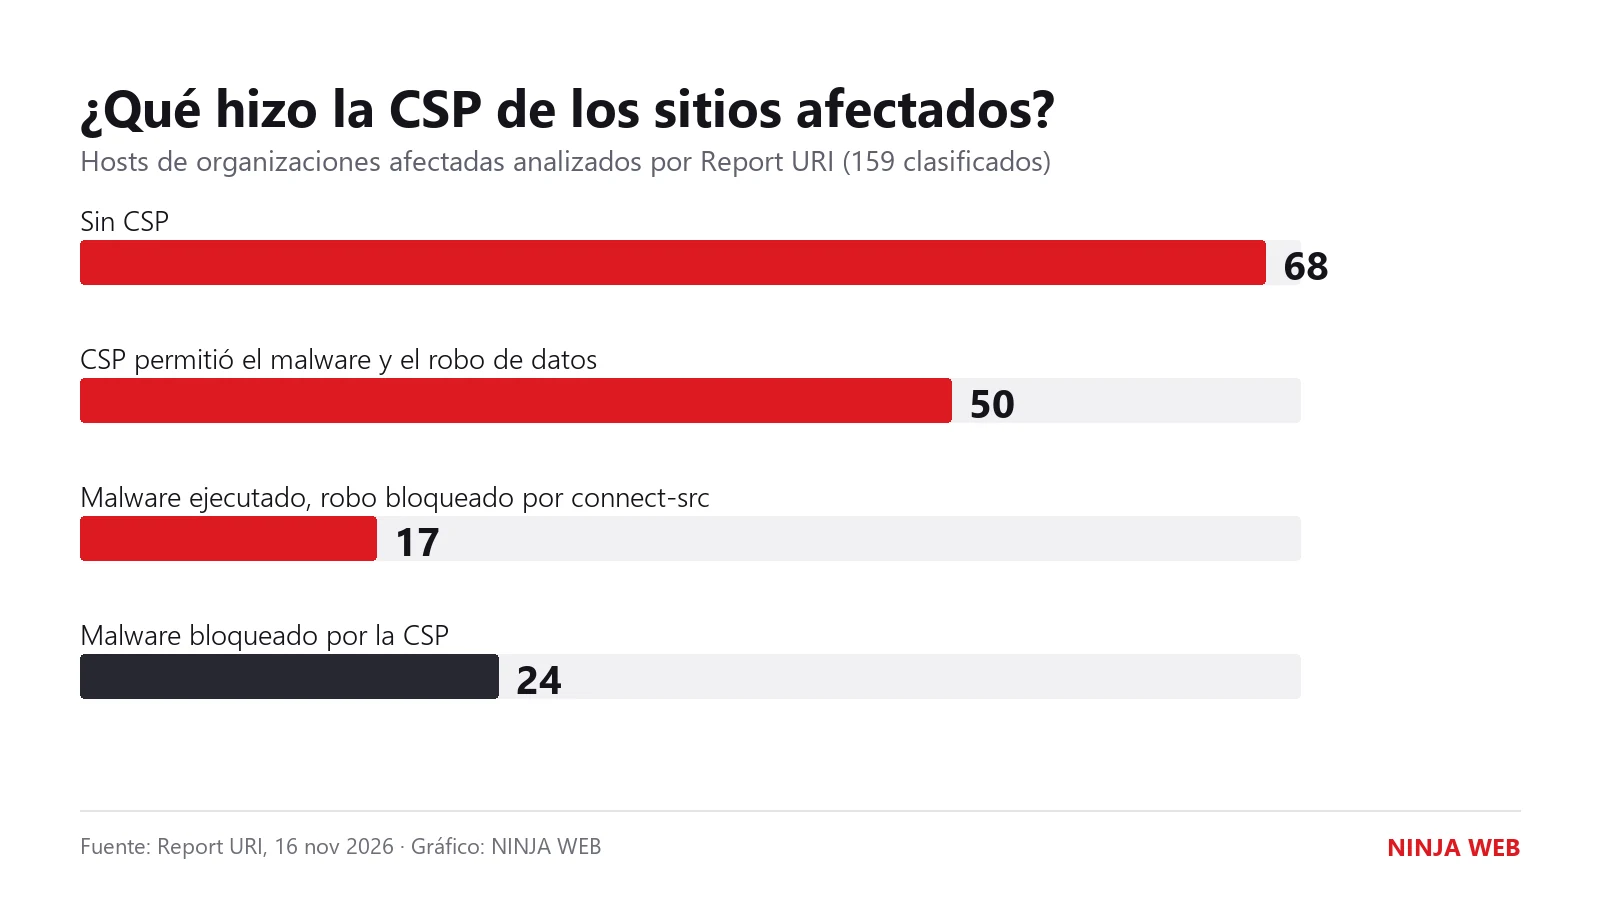
Report URI analizó la Content Security Policy (CSP) de los hosts afectados. El resultado es una lección directa:
| Situación | Hosts |
|---|---|
| Sin CSP | 68 |
| CSP permitió el malware y el robo de datos | 50 |
Malware ejecutado, robo bloqueado por connect-src | 17 |
| Malware bloqueado por la CSP | 24 |
Los sitios con una CSP estricta bloquearon el ataque aunque el script de Optimizely estuviera comprometido. Los que fallaron tenían, sobre todo, dos configuraciones débiles: 'unsafe-eval' (que la propia documentación de Optimizely recomienda permitir) y 'strict-dynamic', que confía en todo lo que el script cargue después.
Cómo protegemos los sitios en NINJA WEB
En NINJA WEB no esperamos a que aparezca la noticia. Los sitios que desarrollamos y administramos se mantienen actualizados, optimizados y protegidos por capas:
- Firewall de aplicaciones web (WAF) y reglas en el servidor para filtrar tráfico malicioso antes de que toque tu sitio.
- Cabeceras de seguridad y CSP con lista blanca de dominios en
script-srcyconnect-src, para que un script comprometido no pueda enviar datos a servidores desconocidos. - Inventario de scripts de terceros: solo cargamos lo que el negocio realmente necesita, y revisamos cada nueva integración.
- Pagos en iframes alojados de la pasarela, nunca formularios de tarjeta propios cuando no son indispensables.
- Cookies de sesión con
HttpOnly,SecureySameSite, para que un script inyectado no pueda leerlas. - Actualizaciones y escaneo de dependencias continuos, con planes de mantenimiento y soporte que incluyen monitoreo y respaldos.
Y además, un sitio optimizado es un sitio más seguro: menos scripts significan menos superficie de ataque y mejor velocidad de carga, lo que también ayuda a tu posicionamiento en Google.
Qué hacer hoy si tu sitio usa Optimizely u otros scripts de terceros
- Revisa el Project JavaScript y los experimentos en busca de
1688360.cc,atob(o código que no reconozcas. - Audita usuarios, tokens de API e integraciones con permisos de escritura, y rota todas las credenciales.
- Si tu sitio tiene formularios de tarjeta propios, trata como potencialmente expuestas las tarjetas ingresadas el 16 de noviembre y evalúa notificar a tus clientes.
- Invalida sesiones y secretos que estuvieran en cookies sin
HttpOnly. - Implementa una CSP con
connect-srcrestringido, sin'unsafe-eval'y con reportes activados (empieza en modoReport-Onlysi temes romper algo). - Haz un inventario de todos los scripts externos y elimina los que ya no aportan valor.
Si usas WordPress, complementa con nuestra guía para mejorar la seguridad de tu sitio en WordPress.
Preguntas frecuentes
¿Mi sitio fue afectado si no uso Optimizely?
No por este incidente en particular. Sin embargo, el mismo actor usó antes otros scripts de terceros (Kissmetrics, StorifyMe y Minute Media) para inyectar código, así que conviene revisar todos los scripts externos que cargas.
Visité uno de los sitios afectados, ¿qué debo hacer?
Actualiza tu iPhone o iPad (iOS 18.7.3 o 26.3 en adelante), revisa los movimientos de tu tarjeta y, si enviaste criptomonedas, verifica que la dirección de destino fuera la correcta.
¿Qué es una Content Security Policy (CSP)?
Es una cabecera HTTP que le dice al navegador desde qué dominios puede cargar scripts y a qué servidores puede enviar datos. Bien configurada, convierte un script comprometido en un intento fallido.
¿Quieres saber qué tan expuesto está tu sitio?
Nuestro equipo de ciberseguridad revisa tus scripts de terceros, cabeceras, CSP y configuración de firewall, y te entrega un plan priorizado. Pide un diagnóstico y te ayudamos a cerrar la puerta antes de que alguien intente entrar.
Fuentes: Report URI, Cyber Security News, Cyber Kendra. Lee también: caída global de Microsoft 365: lo que dijo Microsoft.